Ole kaitstud küberrünnaku eest
TURVALISELT VEEBIS
Sellelt veebilehelt leiad Riigi Infosüsteemi Ameti küberturvalisuse nõuanded.
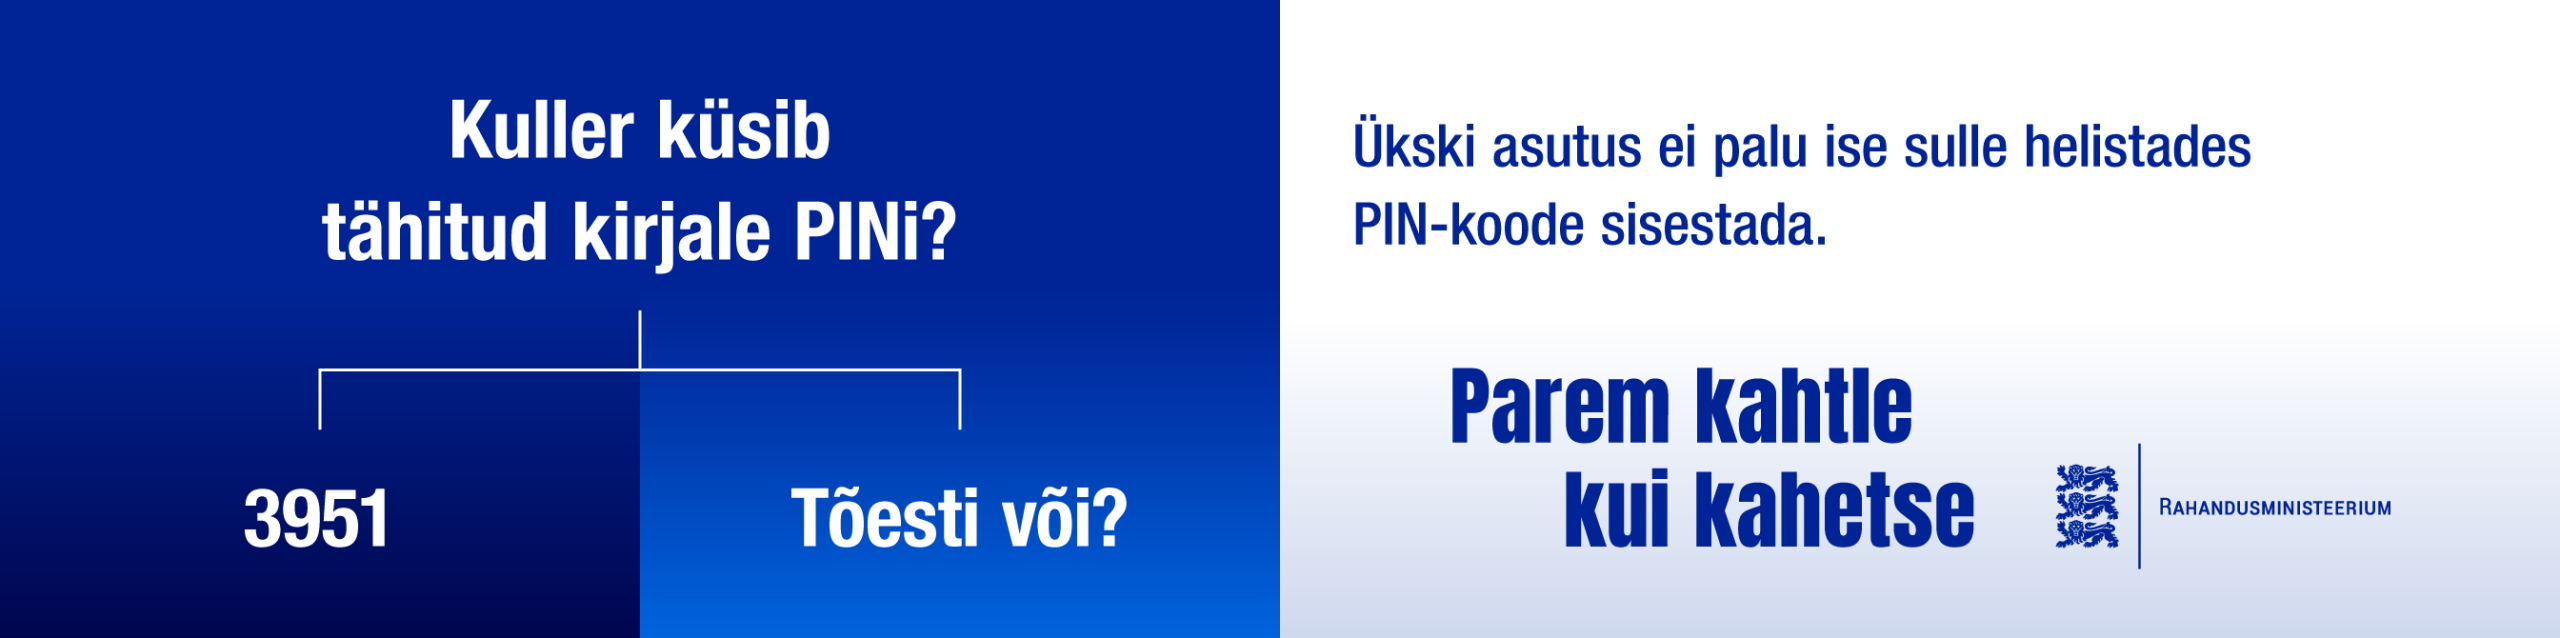
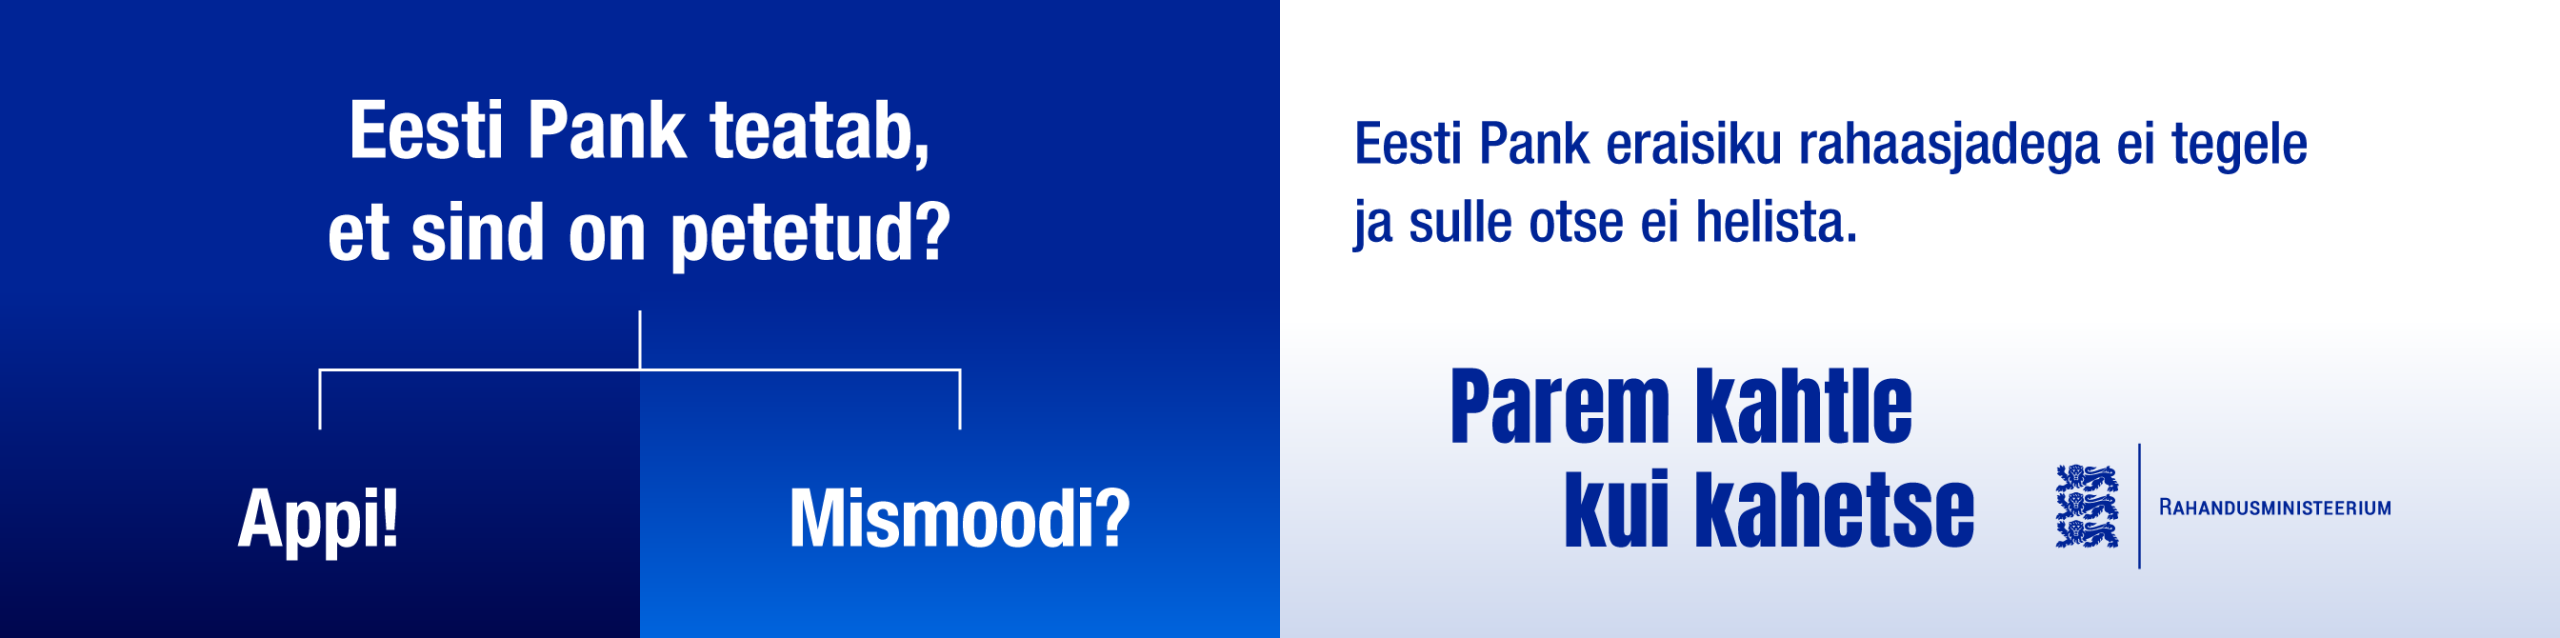
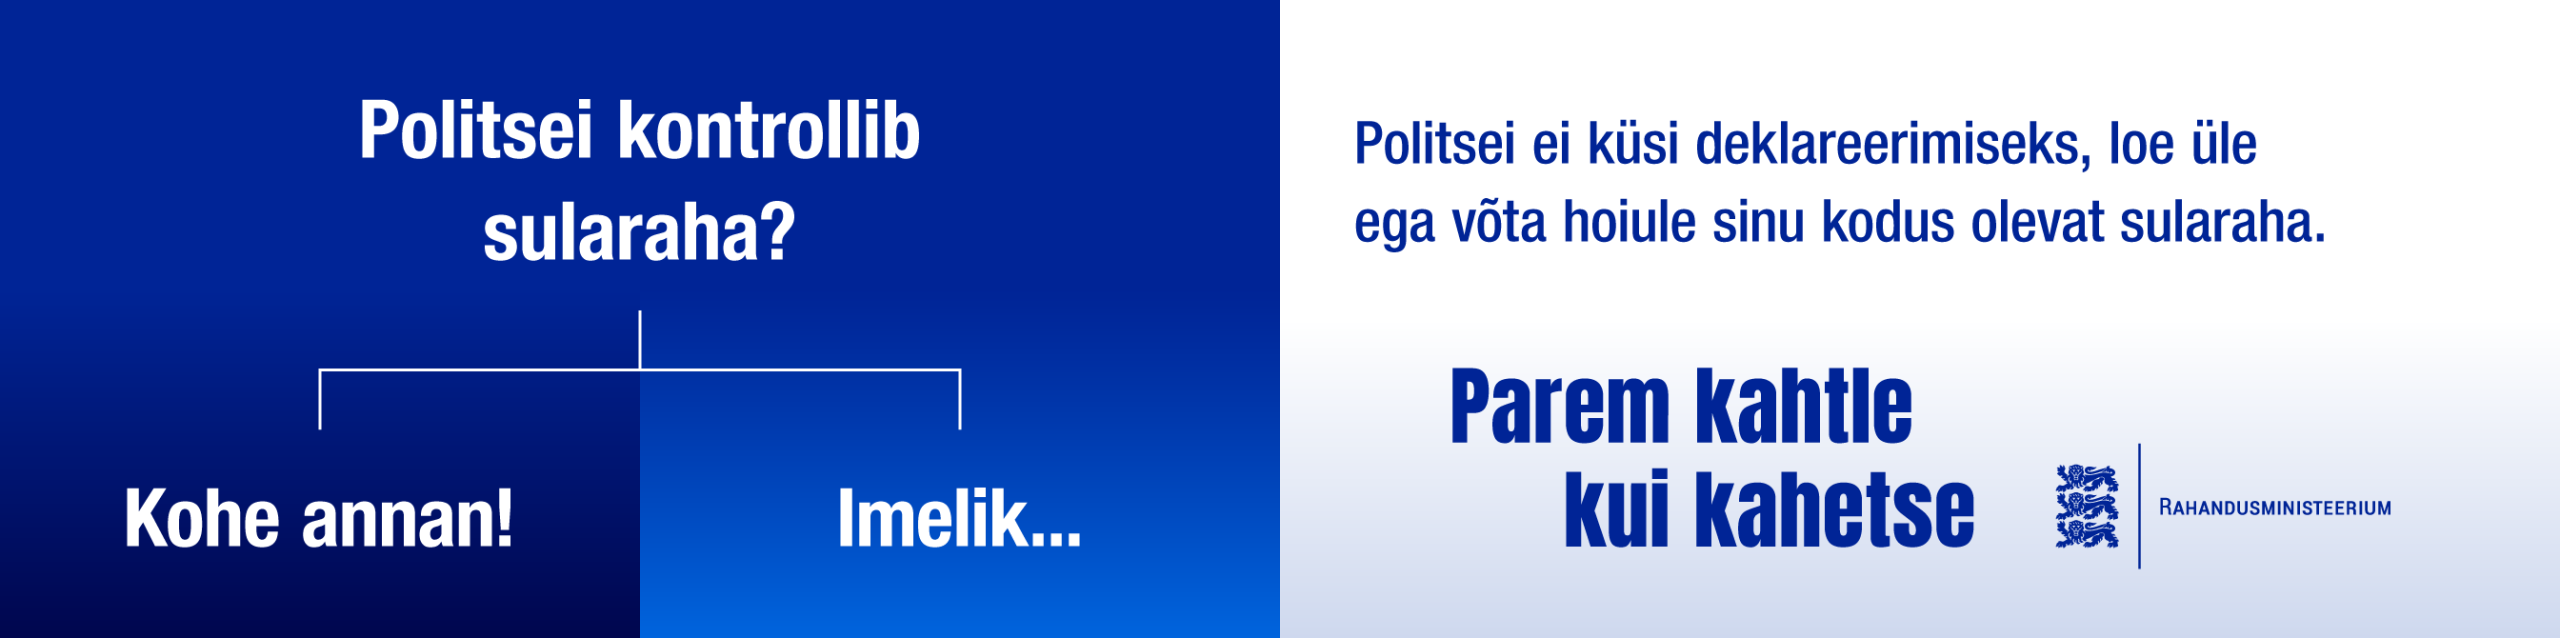
Pettused ja petturid pole kuhugi kadunud
Petturid loodavad, et tegutseme enne, kui mõtleme. Riik, pangad, telekomiettevõtted ja teised partnerid on kokku pannud ühise käitumisjuhise, mis aitab ära tunda pettuse ohumärke ning annab selged suunised, mida teha, kui sina või keegi su lähedastest on langenud pettuse ohvriks. Alati on parem natuke rohkem kahelda kui kahetseda.

Levinud pettused
Tutvu petuskeemidega, et tunneksid ära ohumärgid ja oskaksid vältida ohvriks langemist. Uuendame pettuste kirjeldusi jooksvalt, nii et võid seda aeg-ajalt üle vaatamas käia. Jälgi operatiivset infot ka RIA Facebooki lehel!
Küberkaitse lühikursus kõigile
Saa küberkaitses tugevamaks, targemaks ja teadlikumaks – kursus koosneb 9 videost, vaata need ära ja pane oma vastsaadud teadmised kohe proovile.
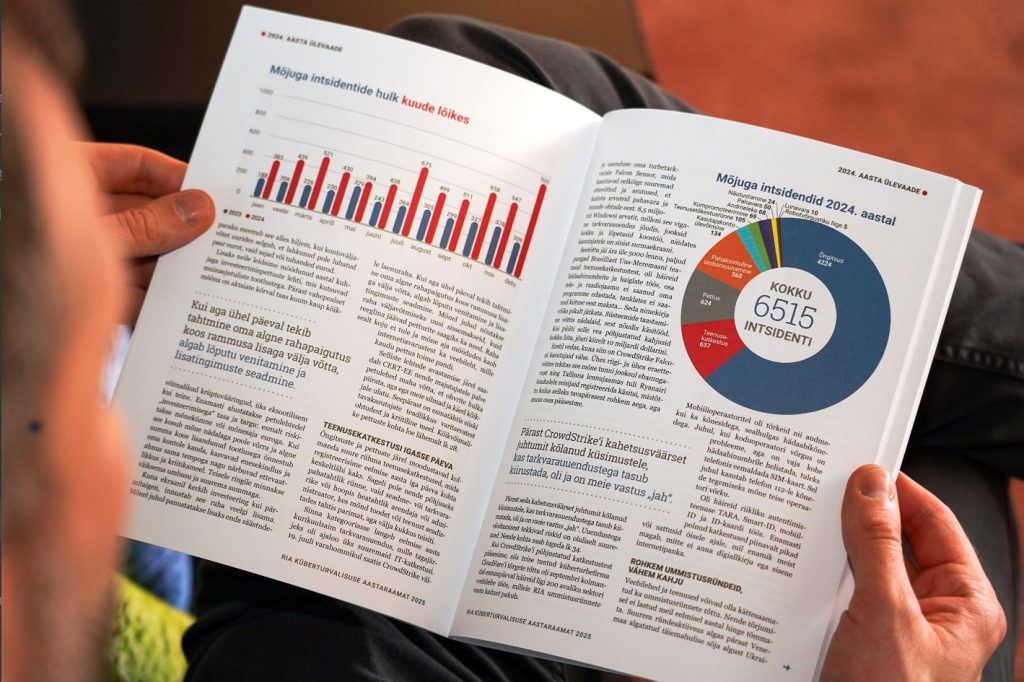
Olukord küberruumis
Riigi Infosüsteemi Amet jälgib ja analüüsib Eesti küberruumis toimuvat
RIA uudised
Riigi Infosüsteemi Amet analüüsib ja arendab Eesti riigi digiteenuseid ja üldist digiteadlikkust
Jälgi meid!

𝐕𝐨̃𝐥𝐭𝐬𝐢𝐭𝐮𝐝 𝐯𝐞𝐞𝐛𝐢𝐩𝐨𝐞𝐝: 𝐡𝐞𝐚 𝐯𝐨̃𝐢𝐦𝐚𝐥𝐮𝐬 𝐦𝐚𝐤𝐬𝐭𝐚 𝐤𝐮𝐫𝐣𝐚𝐭𝐞𝐠𝐢𝐣𝐚𝐭𝐞𝐥𝐞
Kelmid matkivad tuntud brände, et meelitada inimesi petulehtedele.
Jagame näidet petulehest, mis jäljendas Jyski e-poodi. Võltsitud veebilehe võib tunda ära veebiaadressi järgi – selleks tuleb aadressi hoolikalt lugeda ja võrrelda seda brändi päris e-poe omaga. Ka üksainus erinev täht võib viidata pettusele.
Ole tähelepanelik ka reklaamidega sotsiaalmeedias ja vaata, kuhu veebilehele reklaam sind suunab: lisaks päris e-poodidele reklaamitakse sotsiaalmeedias ka võltsitud e-poode, mille eesmärk on saada kätte näiteks sinu pangakaardiandmed.
👉 Kui kahtlustad, et tegemist võib olla petulehega, siis anna sellest teada e-posti aadressile cert@cert.ee. Kontrollime edastatud infot ja blokeerime petulehe, et keegi selle ohvriks ei langeks.
👉 Tutvu turvalise e-ostlemise soovitustega IT-vaatliku lehel: www.itvaatlik.ee/e-poes-ostlemine/

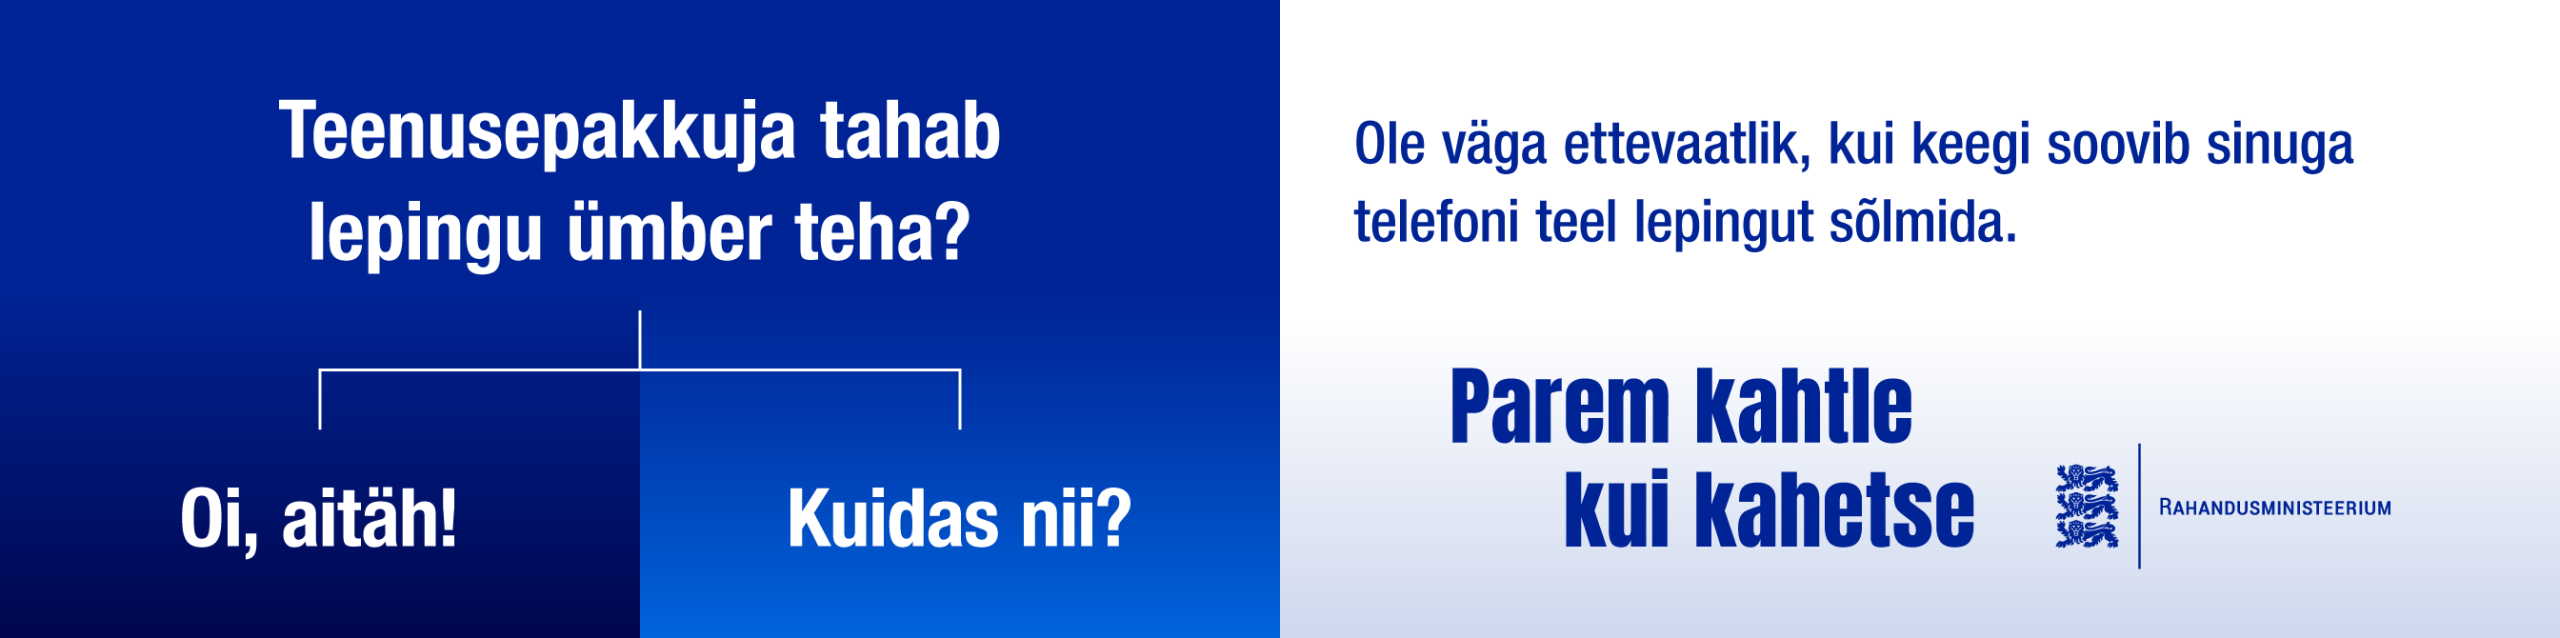
Soodsam pakett või lepingu uuendamine? Ole ettevaatlik, sest teisel pool telefonitoru võib olla pettur! 📞⚠️
Petturid võivad esineda mobiilioperaatori, elektrimüüja või mõne muu teenusepakkuja töötajana. Nad pakuvad soodsamat paketti või väidavad, et sinu leping vajab uuendamist. Selleks palutakse sul kinnitada toiming Smart-ID või Mobiil-ID abil. Tegelik eesmärk on aga sinu pangakontole ligipääsu saamine või sinu nimel tehingute tegemine.
🔹 Suhtu ettevaatlikult ootamatutesse kõnedesse, kus palutakse lepingumuudatusi kohe kinnitada.
🔹 Loe alati hoolikalt Smart-ID või Mobiil-ID kaudu kuvatavaid kinnitussõnumeid.
🔹 Ära kunagi jaga oma PIN-koode ega anna võõrale ligipääsu oma seadmele.
🔹 Kui kahtled, lõpeta kõne ja võta teenusepakkujaga ise ühendust tema ametlikul veebilehel toodud numbri kaudu.
☝️ Pea meeles: 𝐤𝐮𝐢 𝐤𝐞𝐞𝐠𝐢 𝐬𝐢𝐧𝐝 𝐭𝐞𝐥𝐞𝐟𝐨𝐧𝐢 𝐭𝐞𝐞𝐥 𝐭𝐚𝐠𝐚𝐧𝐭 𝐤𝐢𝐢𝐫𝐮𝐬𝐭𝐚𝐛 𝐯𝐨̃𝐢 𝐬𝐮𝐫𝐯𝐞𝐬𝐭𝐚𝐛, 𝐨𝐧 𝐬𝐞𝐞 𝐨𝐡𝐮𝐦𝐚̈𝐫𝐤.
Rohkem nõuandeid pettuste äratundmiseks leiad 👉 www.itvaatlik.ee
𝐏𝐚𝐫𝐞𝐦 𝐤𝐚𝐡𝐭𝐥𝐞 𝐤𝐮𝐢 𝐤𝐚𝐡𝐞𝐭𝐬𝐞!

⚠️ Java4Shell: kriitiline turvanõrkus Java käituskeskkonnas!
Java käituskeskkonnas avastati turvanõrkus, mille ärakasutamine võib võimaldada ründajal käivitada haavatavas süsteemis pahatahtlikku koodi ilma eelneva autentimiseta.
🔎 Turvanõrkus mõjutab mitmeid Java versioone ning OpenJDK-l põhinevaid distributsioone.
Soovitame süsteemihalduritel kontrollida kasutusel olevaid Java keskkondi ja paigaldada turvauuendused esimesel võimalusel.
Millised versioonid on mõjutatud ja mida teha, kui kohe uuendada ei saa? 👉 Loe lähemalt RIA blogist: www.ria.ee/blogi/java4shell-kriitiline-turvanorkus-java-kaituskeskkonnas
